Ciberseguridad para pequeñas empresas: por dónde empezar
La ciberseguridad no es un tema exclusivo de los bancos o de las grandes corporaciones. También importa en una pequeña tienda, una empresa familiar, una oficina de servicios o cualquier negocio que utilice correo electrónico, computadoras y cuentas digitales para trabajar.
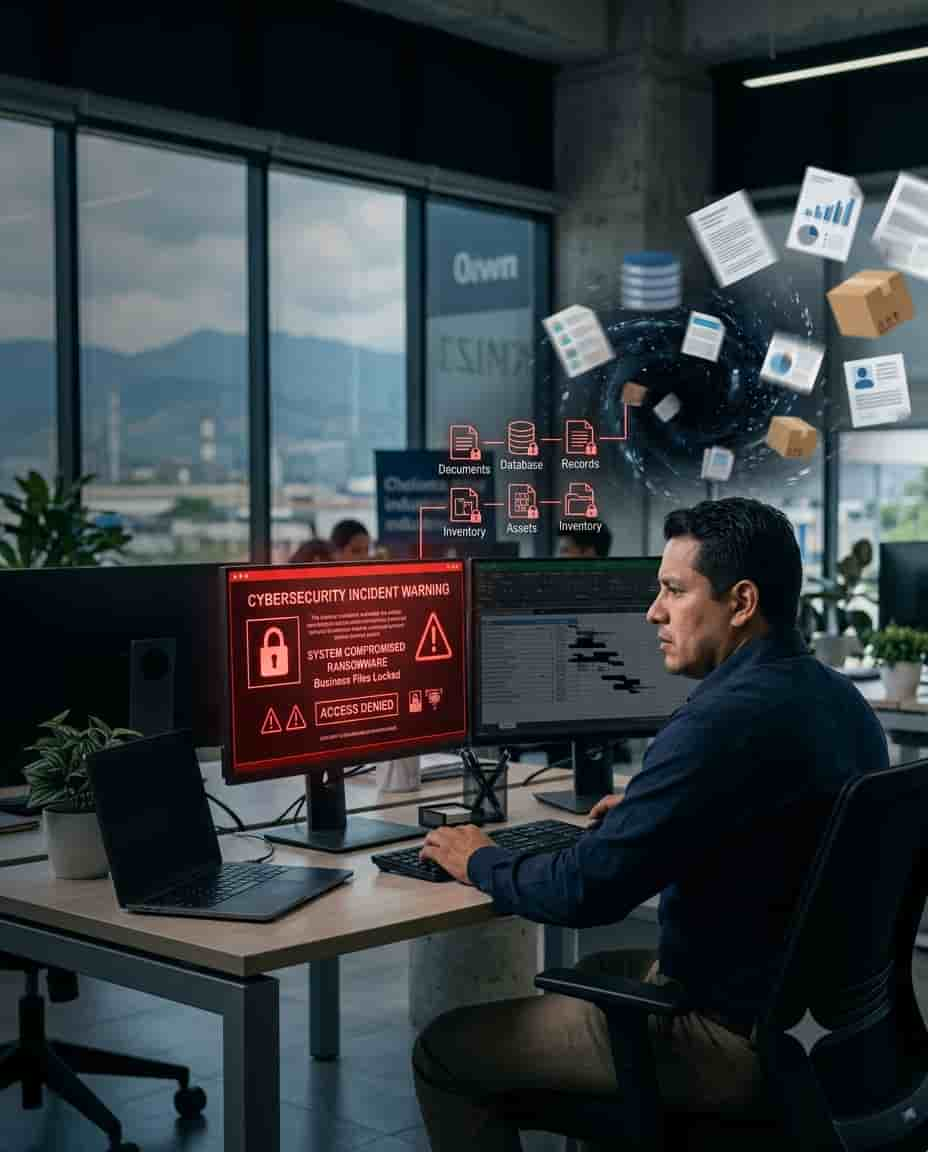
Imagina que mañana intentas entrar al correo de tu empresa y descubres que ya no tienes acceso. Allí recibes solicitudes de clientes, cotizaciones, documentos de proveedores y mensajes importantes para mantener el negocio en marcha.
¿Qué harías? ¿Quién podría ayudarte a recuperar el acceso? ¿Tendrías otra forma de comunicarte con tus clientes?
No necesitas comenzar con una infraestructura tecnológica compleja para mejorar tu seguridad digital. El primer paso es identificar qué cuentas e información son esenciales y establecer medidas básicas para protegerlas.
1. El problema cotidiano: cuando una cuenta deja de estar bajo tu control
En muchos pequeños negocios, una sola cuenta de correo puede concentrar conversaciones con clientes, facturas recibidas, cotizaciones, accesos a plataformas y documentos de trabajo.
El riesgo no se limita a olvidar una contraseña. Una persona malintencionada podría obtener las credenciales mediante un mensaje fraudulento, aprovechar una contraseña reutilizada o acceder a una cuenta que carece de protección adicional.
También puede ocurrir que un colaborador pierda su teléfono, que se utilice un equipo compartido sin cerrar la sesión o que nadie recuerde quién administra una cuenta importante.
La situación se vuelve más delicada cuando varias actividades del negocio dependen de ese único acceso.
2. Las consecuencias: más que un problema de contraseña
Perder el control de una cuenta puede generar dificultades que van mucho más allá de no poder revisar los mensajes.
Entre las posibles consecuencias están:
- Interrupción de tareas: retrasos en cotizaciones, pedidos y respuestas a clientes.
- Suplantación de identidad: alguien podría intentar hacerse pasar por la empresa para solicitar información o dinero.
- Exposición de información: conversaciones, documentos y datos disponibles en la cuenta podrían quedar comprometidos.
- Pérdida de confianza: clientes y proveedores podrían recibir mensajes fraudulentos aparentemente enviados por el negocio.
- Tiempo dedicado a recuperarse: cambiar credenciales, revisar accesos y restablecer operaciones requiere atención que normalmente se destina a otras actividades.
Esto no significa que todos los incidentes produzcan estas consecuencias. El impacto depende de la cuenta afectada, los accesos disponibles y la preparación del negocio.
La pregunta importante es: ¿qué tan preparado está tu negocio para responder si ocurre?
3. La solución tecnológica: cinco medidas para comenzar
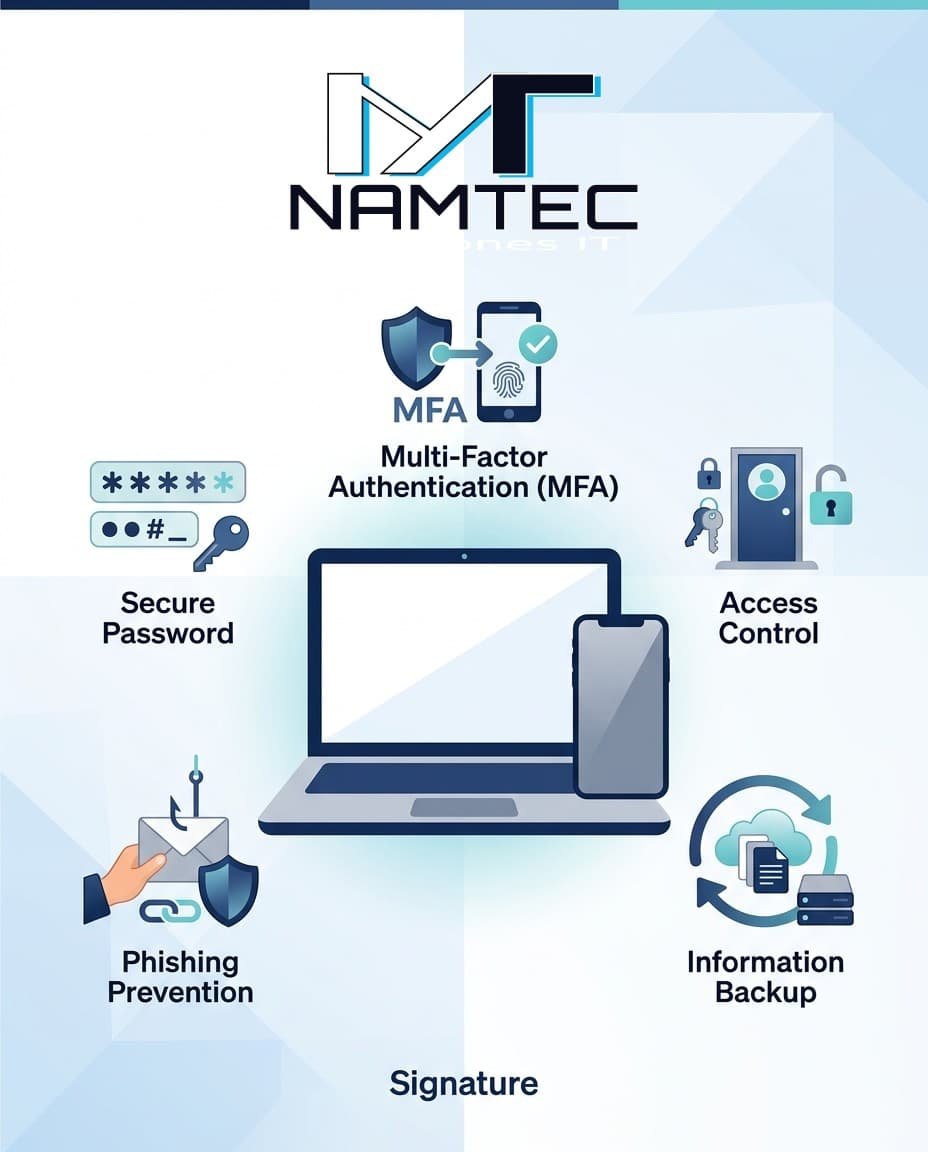
La seguridad digital mejora cuando se combinan herramientas, hábitos y procedimientos claros. Estas cinco medidas constituyen un punto de partida práctico.
Medida 1. Utiliza contraseñas largas y diferentes
Evita utilizar la misma contraseña en el correo, las redes sociales y otras plataformas. Si una credencial se ve comprometida, reutilizarla puede facilitar el acceso a otras cuentas.
Utiliza contraseñas largas, únicas y difíciles de adivinar. Un administrador de contraseñas confiable puede ayudarte a generarlas y almacenarlas sin tener que memorizarlas todas.
Medida 2. Activa la autenticación multifactor
La autenticación multifactor, también conocida como MFA o verificación en dos pasos, agrega una comprobación adicional al iniciar sesión.
Por ejemplo, además de la contraseña, puede requerirse una confirmación mediante una aplicación autenticadora o una llave de seguridad.
Actívala en el correo empresarial y en las demás cuentas importantes que ofrezcan esta opción. Siempre que sea posible, elige un método resistente al phishing.
Medida 3. Revisa quién tiene acceso a las cuentas
Haz una lista de las cuentas que utiliza tu negocio y de las personas que pueden acceder a ellas.
Retira los accesos que ya no sean necesarios, especialmente cuando alguien deja de trabajar con la empresa o cambia de responsabilidades. Evita compartir una única contraseña entre varias personas cuando la plataforma permita crear usuarios individuales.
También identifica quién será responsable de administrar cada cuenta.
Medida 4. Aprende a reconocer mensajes sospechosos
No todos los mensajes que parecen legítimos lo son.
Desconfía de solicitudes inesperadas de contraseñas, pagos urgentes, cambios de cuentas bancarias o enlaces que te piden iniciar sesión. Comprueba cuidadosamente la dirección del remitente y confirma las solicitudes sensibles mediante un canal de contacto que ya conozcas.
Si un proveedor solicita cambiar su cuenta bancaria, por ejemplo, verifica el cambio directamente con una persona autorizada antes de realizar la transferencia.
Medida 5. Prepara una alternativa para recuperarte
Identifica qué información y servicios necesitas para mantener las operaciones esenciales.
Revisa los métodos de recuperación de las cuentas, conserva los códigos de recuperación de forma segura y mantén copias de respaldo de los documentos importantes cuando corresponda.
Comprueba también que puedas acceder a esas copias y restaurarlas. Tener un respaldo que nunca se ha probado no garantiza que podrás recuperar la información cuando la necesites.
4. Pasos para aplicar estas medidas en tu negocio
No necesitas intentar resolver todo en una sola tarde. Puedes comenzar con un plan sencillo.
Paso 1. Identifica tus cuentas críticas. Anota cuáles son indispensables para comunicarte con clientes, administrar documentos, gestionar pagos o acceder a servicios importantes.
Paso 2. Prioriza el correo empresarial. Revisa su contraseña, los métodos de recuperación, la autenticación multifactor y los dispositivos que tienen una sesión iniciada.
Paso 3. Repite la revisión en las demás cuentas. Continúa con las redes sociales, el almacenamiento de documentos, las plataformas administrativas y otros servicios relevantes.
Paso 4. Define responsables. Establece quién administra cada cuenta, cómo se solicitan cambios de acceso y qué hacer cuando un colaborador deja la empresa.
Paso 5. Prueba tu plan de recuperación. Verifica que los responsables sepan cómo actuar y que las copias de respaldo estén disponibles cuando sean necesarias.
Paso 6. Revisa periódicamente. Incorpora la revisión de accesos, contraseñas y medidas de seguridad a las tareas habituales del negocio.
5. Un ejemplo realista: una pequeña empresa comercial
Imaginemos una empresa que vende productos y recibe sus cotizaciones y pedidos mediante el correo electrónico. La misma cuenta también se utiliza para recuperar contraseñas de otras plataformas.
Un día, el responsable abre un mensaje que aparenta proceder de un proveedor y escribe sus credenciales en una página falsa. Poco después, deja de poder entrar al correo.
La empresa no sabe de inmediato si alguien leyó sus conversaciones, si intentó acceder a otros servicios o si envió mensajes a sus contactos.
Si previamente había utilizado contraseñas diferentes, activado la autenticación multifactor, designado a un responsable y documentado los procedimientos de recuperación, tendría mejores condiciones para contener el incidente.
En ese escenario, el responsable debería utilizar un dispositivo confiable para recuperar la cuenta mediante los procedimientos oficiales del proveedor, proteger las credenciales afectadas, revisar las sesiones y los métodos de recuperación, comprobar otras cuentas relacionadas y solicitar asistencia especializada si existen indicios de acceso no autorizado.
También tendría que evaluar si se expuso información y si es necesario advertir a clientes o proveedores.
Estas medidas no garantizan que un incidente no ocurra, pero ayudan a reducir riesgos y a responder de manera más ordenada.
6. Errores que debes evitar
Al mejorar la seguridad digital, hay varias prácticas que conviene corregir:
- Confiar únicamente en la contraseña. Añade autenticación multifactor cuando esté disponible.
- Reutilizar credenciales. Cada cuenta importante debe tener una contraseña propia.
- Compartir accesos sin control. Limita los permisos y define responsables.
- Ignorar las actualizaciones. Mantén los dispositivos y programas actualizados para recibir las correcciones de seguridad disponibles.
- Pensar que una copia de respaldo basta. Comprueba periódicamente que los datos puedan recuperarse.
- Improvisar después de un incidente. Define de antemano cómo recuperar accesos, comunicarte y restablecer las actividades esenciales.
La ciberseguridad no depende exclusivamente de comprar una herramienta. También requiere decisiones claras y hábitos constantes.
7. Conclusión: empieza por lo que mantiene tu negocio en marcha
Una pequeña empresa puede mejorar su seguridad digital sin comenzar por las soluciones más complejas. Identificar las cuentas esenciales, utilizar contraseñas únicas, activar la autenticación multifactor, revisar los accesos y preparar una recuperación son pasos concretos que puedes aplicar desde ahora.
Lo importante es no esperar a perder el acceso a una cuenta para descubrir cuánto dependía tu negocio de ella.
Empieza por el correo empresarial, continúa con las cuentas más importantes y establece una rutina de revisión.
8. ¿Necesitas orientación para proteger la tecnología de tu negocio?
Cada empresa tiene procesos, herramientas y riesgos diferentes. Si no tienes claro qué cuentas debes priorizar, cómo organizar tus accesos o qué medidas tecnológicas necesita tu negocio, una revisión de tu situación actual puede ayudarte a definir los siguientes pasos.
En NamTec ofrecemos soporte técnico y consultoría tecnológica para ayudar a las empresas a evaluar sus necesidades y tomar decisiones tecnológicas más informadas.
Visita namtechn.com o escríbenos por WhatsApp al +504 3148-5893 para conversar sobre las necesidades tecnológicas de tu negocio.
NamTec: tecnología práctica para hacer crecer tu negocio.
Descubre más de NamTec
Suscríbete para recibir las últimas entradas en tu correo electrónico.